O&O EventViewer
Der O&O EventViewer ermöglicht die Analyse von Windows-Ereignisprotokollen (Eventlogs) sowohl von aktuell erkannten Systemen als auch von importierten Logdateien. Damit steht ein wichtiges Diagnosewerkzeug zur Verfügung, um Ursachen für Startprobleme, Systemabstürze oder fehlerhafte Dienste zu identifizieren.
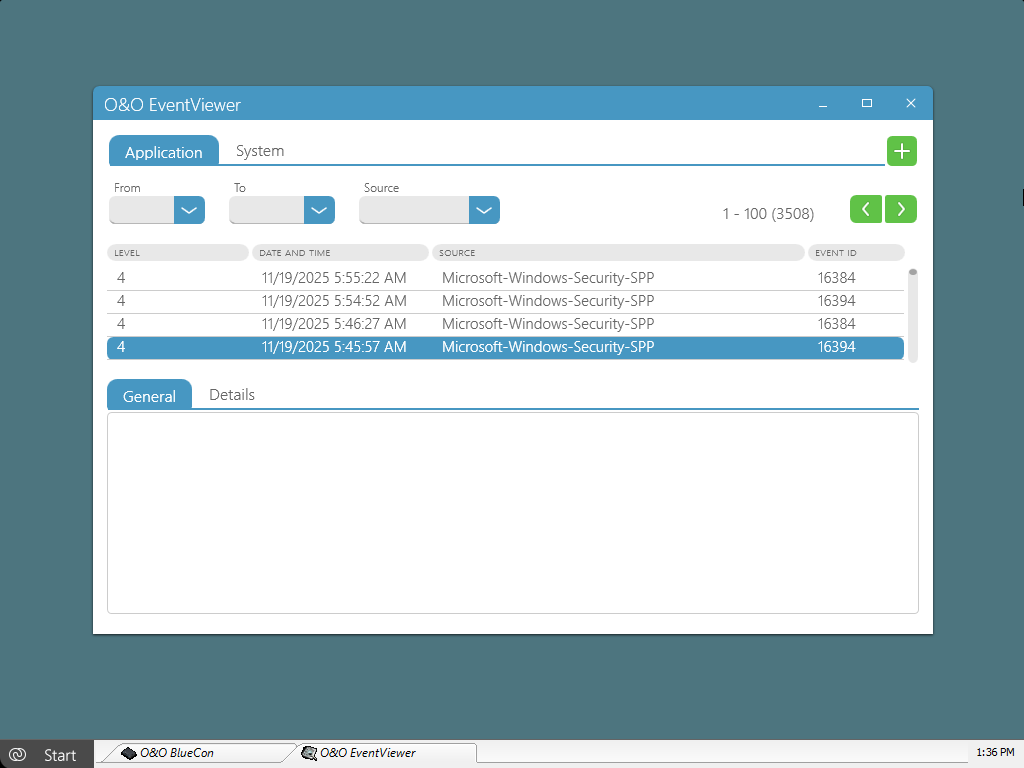
Eventlogs anzeigen und filtern
Im oberen Bereich des O&O EventViewers können Sie zwischen den Ereignisprotokollen von:
- System
- Anwendungen
wechseln.
Zur gezielten Analyse lassen sich die angezeigten Ereignisse mithilfe der Schaltflächen oberhalb der Tabelle filtern, unter anderem nach:
- Datum und Zeitraum
- Ereignisquelle
- Ereignistyp
Rechts neben den Filteroptionen stehen Navigationsschaltflächen zur Verfügung, mit denen Sie seitenweise durch das Eventlog blättern können.
etailansicht von Ereignissen
Um detaillierte Informationen zu einem Ereigniseintrag zu erhalten, klicken Sie auf die entsprechende Zeile in der Tabelle.
Im unteren Bereich des Fensters können Sie zwischen zwei Ansichten wechseln:
- Allgemein – übersichtliche Zusammenfassung des Ereignisses
- Details – technische Detailinformationen für eine tiefergehende Analyse
Diese Informationen sind besonders hilfreich, um fehlerhafte Treiber, Dienste oder Anwendungen eindeutig zu identifizieren.
Eventlogs importieren
Neben der Analyse lokaler Ereignisprotokolle können auch externe Eventlogs importiert werden.
So importieren Sie ein Eventlog:
- Klicken Sie oben rechts auf das Plus-Symbol.
- Wählen Sie eine Ereignisprotokolldatei mit der Endung
.evtxaus. - Laden Sie die Datei in den O&O EventViewer, um sie auszuwerten.
Diese Funktion eignet sich insbesondere für:
- die Analyse von Logs aus Sicherungen
- die Untersuchung von Systemen, die nicht mehr bootfähig sind
- forensische oder nachträgliche Fehleranalysen
Typische Einsatzszenarien
- Analyse von Bluescreens und Systemabstürzen
- Fehlersuche bei nicht startenden Windows-Systemen
- Identifikation fehlerhafter Treiber oder Dienste
- Auswertung importierter Ereignisprotokolle aus Backups